Virüs Temizliği Değil, Kanıta Dayalı Olay Müdahalesi
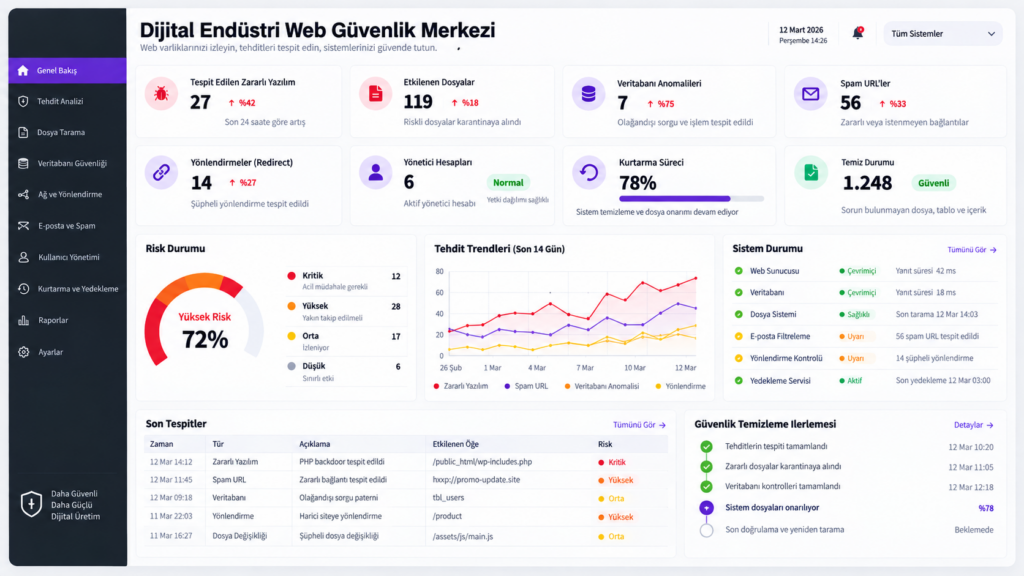
Bir web sitesinin yeniden açılması, temiz olduğu anlamına gelmez. Zararlı dosya, veritabanı enjeksiyonu, sahte yönetici, gizli cron, spam URL veya ele geçirilmiş erişim bilgisi sistemde kaldığında sorun yeniden oluşabilir.
Dijital Endüstri; WordPress başta olmak üzere web sitelerini dosya, veritabanı, kullanıcı, trafik ve arama görünürlüğü düzeyinde inceler. Kanıtları korur, bulaşma kapsamını belirler, temizliği doğrular ve siteyi kontrollü biçimde yeniden yayına alır.
Müdahale Kapsamımız
- Acil izolasyon ve yedekleme
- Dosya ve veritabanı adli analizi
- Backdoor, redirect ve spam temizliği
- Sahte admin ve cron kontrolü
- Temiz çekirdek, tema ve eklenti doğrulaması
- SSL, firewall ve izin güçlendirmesi
- Sitemap, Search Console ve izleme
Temizliğin Her Adımı Doğrulanmalıdır
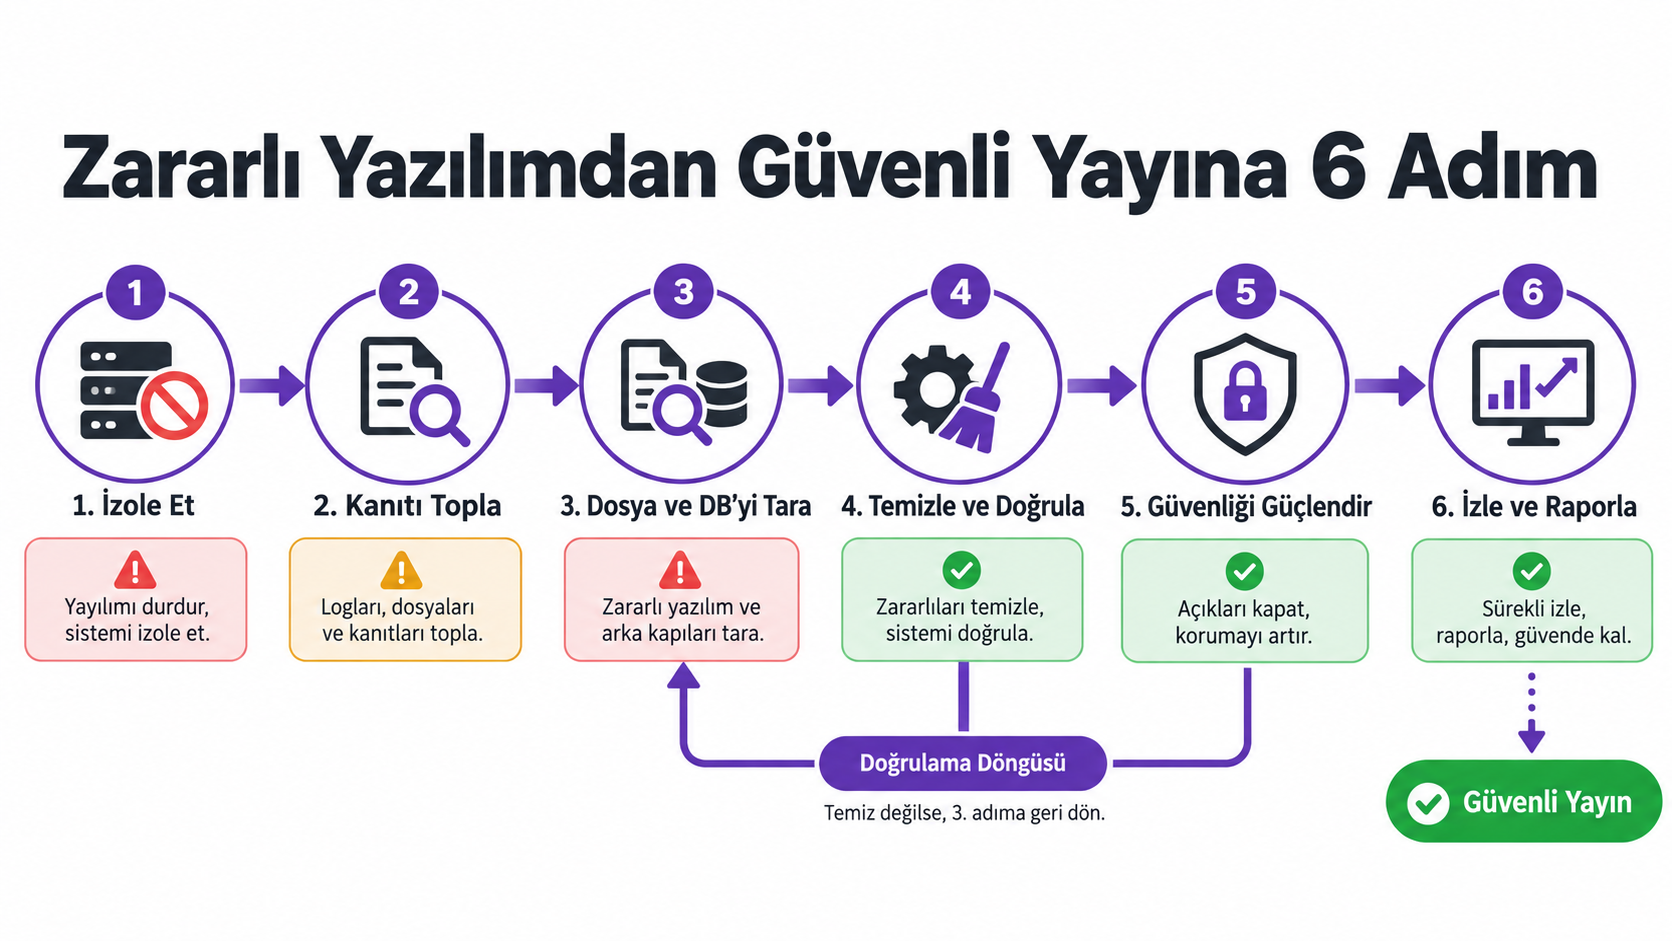
Doğrudan dosya silmeye başlamak kanıt kaybına, çalışan özelliğin bozulmasına veya asıl giriş noktasının gözden kaçmasına neden olabilir. Önce sistemi izole eder, yedek ve kanıtları toplar, ardından kapsamlı taramaya geçeriz.
Temizlik sonrasında aynı göstergeleri yeniden tarar; çekirdek bütünlüğünü, yönetici hesaplarını, veritabanını, yönlendirmeleri ve arama motoru çıktısını doğrularız. Temiz değilse süreç analiz aşamasına geri döner.
- İzolasyon ve geri dönüş noktası
- Kanıt ve değişiklik zaman çizelgesi
- Dosya, DB ve hesap taraması
- Temizlik sonrası ikinci doğrulama
- Güçlendirme ve sürekli izleme
Acil İzolasyon, Yedek ve Kanıt Koruma
Aktif yönlendirme, zararlı indirme veya sahte ödeme riski varsa önce ziyaretçiyi ve marka itibarını koruruz. Bakım modu, erişim kısıtı veya kontrollü izolasyon uygulanabilir; ihtiyaç dışı dosyalar aceleyle silinmez.
Dosya ve veritabanının olay anındaki kopyası, sunucu logları, zaman damgaları ve şüpheli örnekler saklanır. Böylece hem geri dönüş imkânı oluşur hem de bulaşmanın olası kaynağı daha doğru değerlendirilir.
İlk Müdahalede
- Aktif zararın ve ziyaretçi riskinin sınırlandırılması
- Dosya ve veritabanı yedeği
- Erişim ve hata loglarının korunması
- Şüpheli örneklerin ayrı tutulması
- Mevcut DNS, SSL ve yönlendirme kaydı
- Kritik hesapların geçici güvenliği
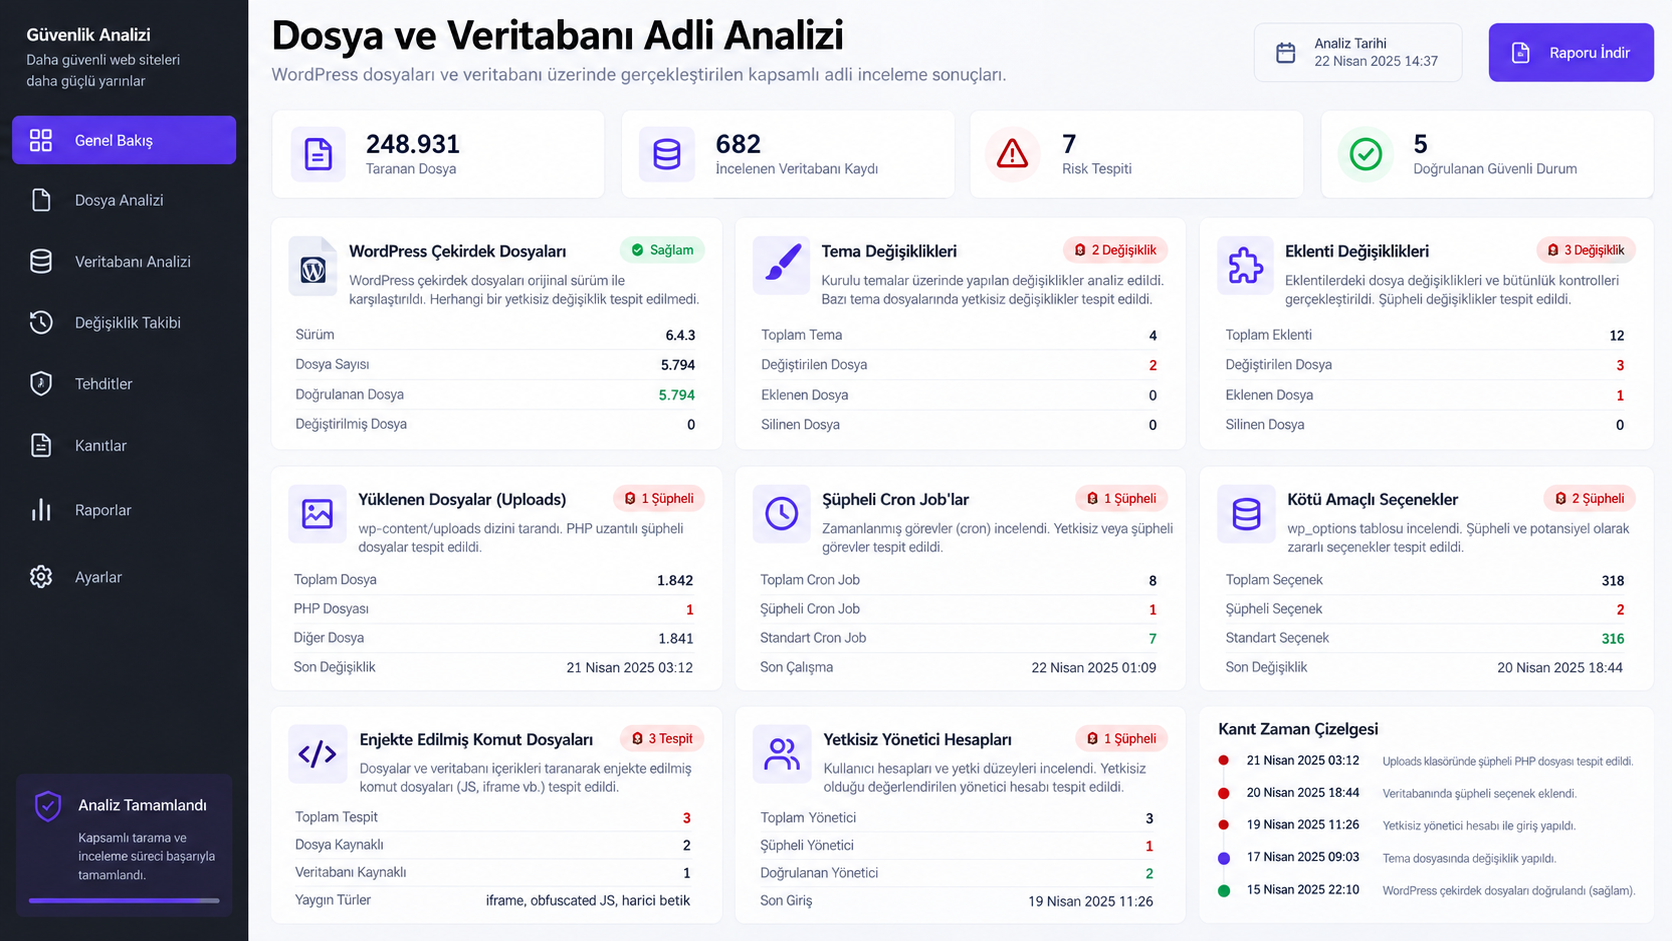
Dosya ve Veritabanı Adli Analizi
WordPress çekirdek dosyalarını güvenilir kaynakla karşılaştırır; tema, eklenti, uploads, mu-plugins, wp-config ve .htaccess gibi kritik alanları inceleriz. Gizlenmiş PHP, şifrelenmiş kod, beklenmeyen değişiklik ve kalıcılık mekanizmalarını araştırırız.
Veritabanında zararlı option, enjekte script, spam içerik, sahte yönetici, şüpheli cron ve yetkisiz değişiklikleri kontrol ederiz. Tek bir imzaya dayanmak yerine dosya bağlamı, zaman, davranış ve bilinen temiz sürüm karşılaştırmasını birlikte kullanırız.
- Çekirdek bütünlük karşılaştırması
- Tema ve eklenti değişiklikleri
- Uploads içinde çalıştırılabilir dosyalar
- Obfuscation ve uzaktan kod çağrıları
- Kullanıcı, option ve cron anomalileri
- Spam içerik ve yönlendirme kayıtları
Zararlı Kod, Spam URL ve Kalıcılık Temizliği
Zararlı dosyaları karantinaya alır veya güvenilir sürümle değiştiririz. Enjekte edilmiş script, gizli iframe, yönlendirme, sahte sayfa, kapı dosyası ve yetkisiz yönetici kayıtlarını temizleriz.
Çalışan siteye ait özel kod ile zararlı değişikliği ayırmak için tema ve eklenti bağımlılıklarını kontrol ederiz. Gereksiz yedekler, eski kurulumlar ve internetten erişilebilir arşivler saldırı yüzeyini büyütüyorsa kontrollü biçimde kaldırılır.
Temizlikte Öncelikler
- Backdoor ve web shell temizliği
- Enjekte JavaScript ve iframe kaldırma
- Spam sayfa ve yönlendirme temizliği
- Sahte yönetici ve cron kaldırma
- Güvenilir WordPress dosyalarını yeniden kurma
- Gereksiz arşiv ve eski kopyaları ayıklama
Kök Neden ve Tekrar Bulaşma Riskinin Azaltılması
Temizlenen site aynı zayıflıkla yayına alınırsa yeniden enfekte olabilir. Güncel olmayan veya lisanssız eklentiler, zayıf parolalar, ele geçirilmiş bilgisayarlar, yanlış dosya izinleri ve korunmasız yönetim erişimi incelenir.
Tüm saldırılarda kesin giriş noktası kanıtlanamayabilir. Bu durumda bulgular ile olasılıkları birbirinden ayırır, doğrulanmamış tahminleri gerçek gibi sunmayız. Risk azaltma adımlarını öncelik ve uygulanabilirliğe göre sıralarız.
- WordPress, tema ve eklenti güncelliği
- Parola ve erişim anahtarı döngüsü
- Yönetici ve servis hesabı azaltma
- Dosya izinleri ve PHP çalıştırma sınırları
- WAF ve giriş koruması
- Cihaz ve üçüncü taraf erişim kontrolü
Güvenli Yayın, SEO ve Arama Motoru İyileştirmesi
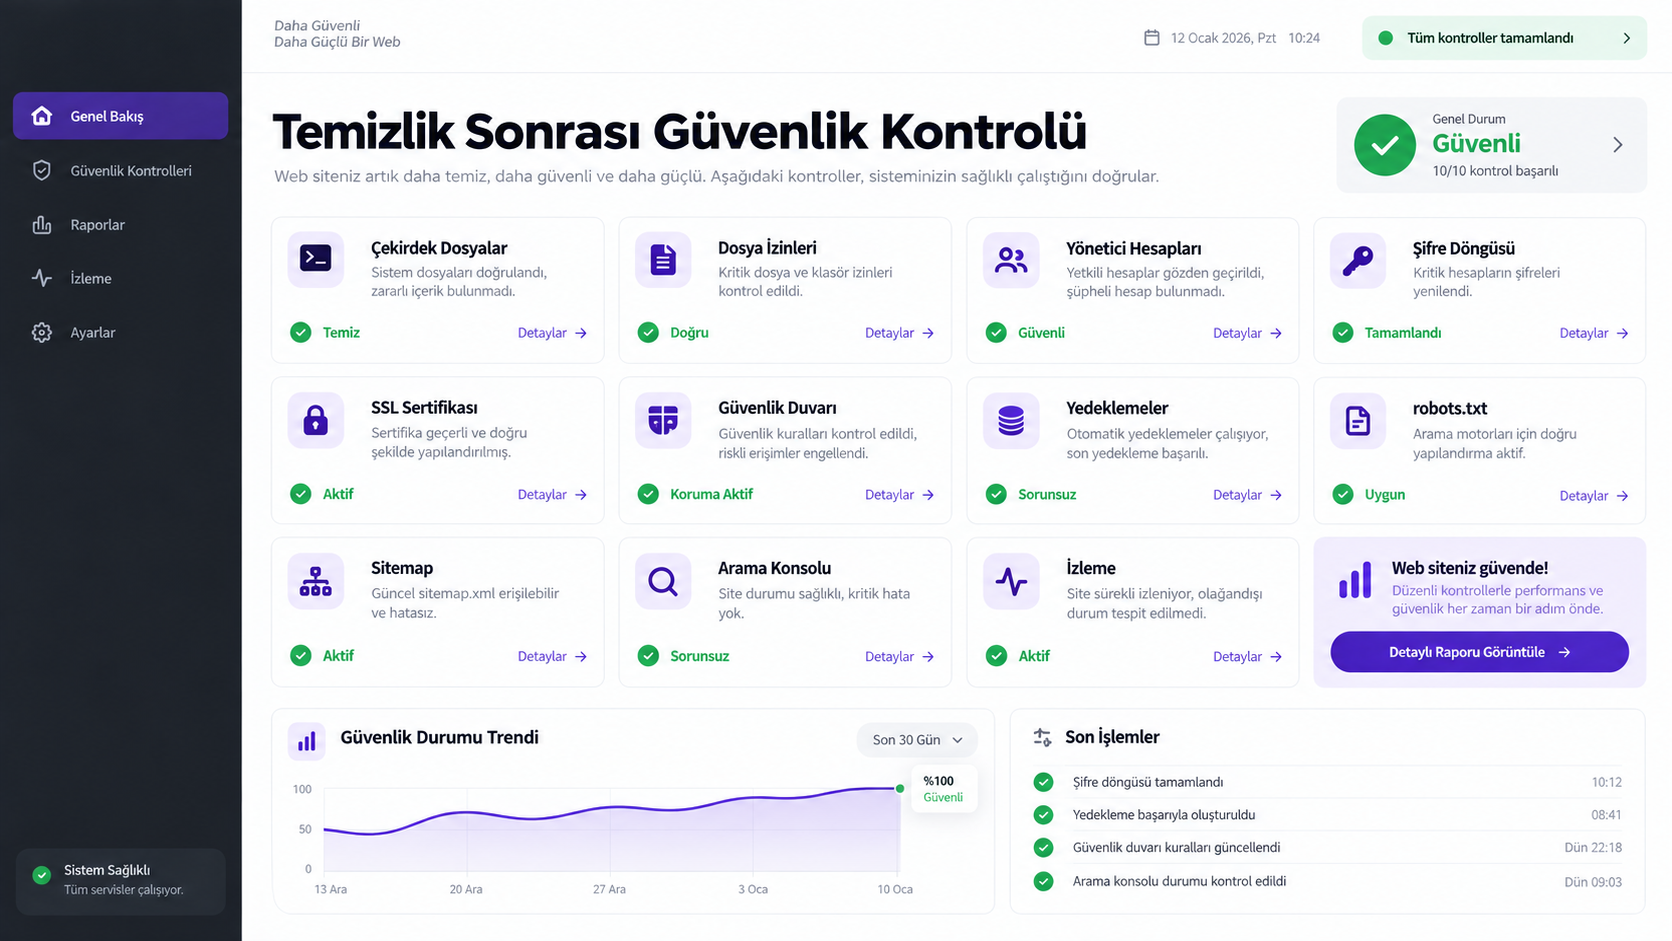
Temizlikten sonra siteyi yalnızca ana sayfadan kontrol etmeyiz. Kritik sayfalar, formlar, yönetim paneli, cache, SSL, yönlendirmeler, mobil görünüm ve sunucu yanıtları test edilir.
robots.txt ve sitemap.xml doğrulanır; spam URL’ler, indeks kalıntıları ve Search Console güvenlik bildirimleri değerlendirilir. Gerekirse temiz URL’ler yeniden gönderilir, zararlı veya kaldırılmış sayfalar için uygun HTTP yanıtları ve yönlendirme planı uygulanır.
Web Sitesi Kurtarma Sürecimiz
Siteyi açmakla yetinmez, temizliğin kanıtını ve sürdürülebilir güvenliği kurarız.
01 — İzolasyon
Aktif zararı sınırlar, yedek ve kanıtları güvenli biçimde toplarız.
02 — Analiz
Dosya, veritabanı, hesap, cron, log ve arama görünürlüğünü inceleriz.
03 — Temizlik ve Doğrulama
Zararlıları kaldırır, güvenilir dosyaları yeniler ve ikinci taramayı yaparız.
04 — Güvenli Yayın
Erişimleri güçlendirir, SEO çıktısını düzeltir, siteyi izleme planıyla açarız.
Neler Teslim Ediyoruz?
- Olay ve bulgu özeti
- Temizlenen veya değiştirilen öğe listesi
- Dosya ve veritabanı doğrulama sonucu
- Kök neden ve risk değerlendirmesi
- Güçlendirme ve güncelleme planı
- Yayın sonrası kontrol raporu
Temizlik Sonrası Kontroller
- Site ve yönetim paneli erişimi
- Kritik sayfa ve form testleri
- SSL, cache ve yönlendirmeler
- robots.txt ve sitemap.xml
- Search Console güvenlik durumu
- Yedekleme ve izleme
Web Sitesi Virüs Temizleme Hakkında Sık Sorulan Sorular
Olay müdahalesi, temizlik, kesinti ve tekrar bulaşma riskleriyle ilgili temel soruları yanıtladık.
Web sitemde virüs olduğunu nasıl anlarım?
Beklenmeyen yönlendirme, spam sayfa, bilinmeyen yönetici, arama sonucu uyarısı, değişen dosyalar, güvenlik bildirimi veya anormal kaynak tüketimi belirti olabilir. Tek bir belirti kesin tanı değildir; dosya ve veritabanı incelemesi gerekir.
Sadece zararlı dosyayı silmek yeterli mi?
Genellikle hayır. Kalıcılık dosyası, veritabanı kaydı, sahte cron, ele geçirilmiş parola veya açık eklenti kaldıysa sorun tekrarlar. Temizlik ve kök neden azaltma birlikte yapılmalıdır.
Temizlik sırasında site kapanır mı?
Risk düzeyine göre bakım modu veya geçici izolasyon gerekebilir. Ziyaretçiye zarar verme riski yoksa inceleme kopya ortamda yürütülerek kesinti azaltılabilir.
Site içeriği ve tasarımı korunur mu?
Amacımız temiz işlevleri korumaktır. Ancak zararlı veya lisanssız bileşen güvenli biçimde ayrılamıyorsa güvenilir sürümle değiştirme veya ilgili özelliği yeniden kurma gerekebilir.
Virüsün nereden bulaştığını kesin bulabilir misiniz?
Log ve kanıtlar yeterliyse giriş noktası belirlenebilir. Eksik log, eski olay veya değiştirilmiş kayıt varsa yalnızca güçlü olasılıklar sunulabilir; tahmini kesin bilgi gibi göstermeyiz.
Google güvenlik uyarısı ne zaman kalkar?
Site temizlendikten sonra Search Console üzerinden inceleme talebi gönderilebilir. Değerlendirme süresi Google’a bağlıdır ve anında kaldırılacağı garanti edilemez.
Temizlik sonrası tekrar virüs bulaşır mı?
Hiçbir sistem için sıfır risk sözü verilemez. Güncelleme, güçlü erişim, WAF, yedekleme, izleme ve saldırı yüzeyinin azaltılması tekrar riskini önemli ölçüde düşürür.
Siteyi temiz sunucuya taşıyabilir misiniz?
Evet. Temizliği doğrulanan dosya ve veritabanı yeni sunucuya aktarılabilir; DNS, SSL, cache, e-posta bağımlılıkları ve canlı kontroller birlikte yürütülür.
Sitenizi Hızlıca Açmak Değil, Güvenle Yeniden Yayına Almak İçin İnceleyelim
Belirtileri, erişim durumunu ve mevcut yedekleri birlikte değerlendirelim.